修正済みバージョンにアップデートしました!WordPressのサイトヘルスで PHP 8.*.** への更新が確認でき、無事に今回の重大な脆弱性が修正されたバージョンにアップデートされています。
自作サーバーでパッケージ更新後にサービス(PHPプロセス)の再起動まで正常に反映され、WordPress側でも新しいバージョンが認識されています。これで脆弱性(php2shell、CVE-2026-109618 / 109619)への主要な対策は完了です。
PHPの重大な脆弱性
Linux テスト
Linuxディストリビューションを (Vine LinuxからUbuntu Server) 変更したため、投稿テストです。
<<< Ubuntu Server >>
puppy linux
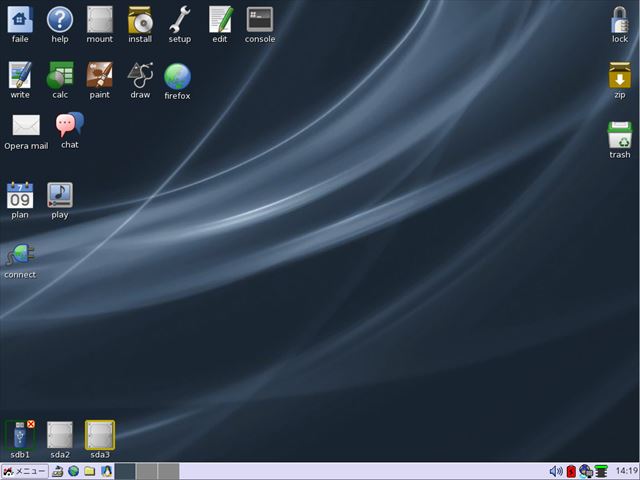
2002年1月に発売されたノートパソコン(celeron 850MHz,RAM 256MB,HDD 50GB)にpuppy linuxをインストールしました。
puppy linuxは低スペックのパソコンでも動作してしまいます。
maillog
maillogにもこんな記録
Jul 13 04:56:58 ***** pop3d: Connection, ip=[::ffff:**.***.**.**]
Jul 13 04:56:58 ***** pop3d: LOGIN FAILED, user=****, ip=[::ffff:**.***.**.**]
Jul 13 04:57:03 ***** pop3d: Disconnected, ip=[::ffff:**.***.**.**]
5,6秒間隔でuser=*****を変えてアクセスしています。
country: CN
/etc/postfix/reject_clientでIP制限
reject_clientは、IPを指定して受信を拒否するためのファイルです。新規に作成しました。
# /etc/postfix/reject_client
***.***.**.*** REJECT
# postmap /etc/postfix/reject_client (reject_client.db というDBファイルを作成)
# /etc/rc.d/init.d/postfix reload
iptables
xmirpc.phpに相変わらず頻繁に不正アクセスがあり、ログに記録が残るのでiptablesで破棄するように設定しました。これで静かになりました。
追加
-A INPUT -s ***.***.0.0/16 -j DROP
-A INPUT -s ***.***.***.*** -j DROP
iptables 再起動
# /etc/rc.d/init.d/iptables restart